AIをTumikiであなた専用の
「フロントエンドエンジニア」「バックエンドエンジニア」「インフラエンジニア」「フロントエンドエンジニア」
AIに専門的な役割を与え、
GitHub・Jira・Slackと安全に連携させて、
PM・FE・BE・Infraが協働する高精度AIチームを実現できます
Tumikiとは?
あなたのチームに"AI社員"を迎えるための基盤
GoogleカレンダーやNotion、Slackなどの業務ツールと簡単に連携し、MCP(Model Context Protocol)に基づいて、AIに役割と行動ルールを設定できます。 ノーコードで、業務に合わせた"AI社員"にパーソナライズしてチームに配属できます。
Tumikiが連携可能なサービスの一部をご紹介

Slack
Notion
Gmail
Google Drive
Google Analytics
Microsoft Teams
Excel
Word
OneDrive
Asana
GitHub
AIエージェントを実務で活用できていますか?
多くの企業が直面している、AI活用の現実的な課題
AIの活用限界
- 汎用的で専門性が不足
- 複雑なタスクでの精度低下
- 実務レベルでの継続利用困難
- ツール連携・セキュリティの壁
ツール連携・セキュリティの壁
- GitHub・AWS・Slackへの安全接続困難
- 認証・権限管理の複雑さ
- 社内セキュリティ要件への非対応
- 実行ログ・監査証跡の欠如
- MCPサーバー個別構築の技術的ハードル
チーム活用・運用管理の課題
- AIエージェント間の連携なし
- 作業分担・役割分離ができない
- 進捗・品質管理の仕組みなし
- 組織的なAI活用戦略の欠如
よくある失敗パターン
個別導入から始まる悪循環
個別ツール導入
ChatGPT、Claude、Copilot等を
バラバラに導入
効果測定困難
連携なし、専門性なし
ROI測定不可
予算の無駄遣い
継続利用されず
投資対効果が極めて低い
💡 この悪循環を断ち切るには?
統合されたAIチーム環境が必要です
Tumiki MCP Managerで
AIエージェントチーム環境を構築
MCPサーバーの統一管理で、AIに専門性と協働能力を
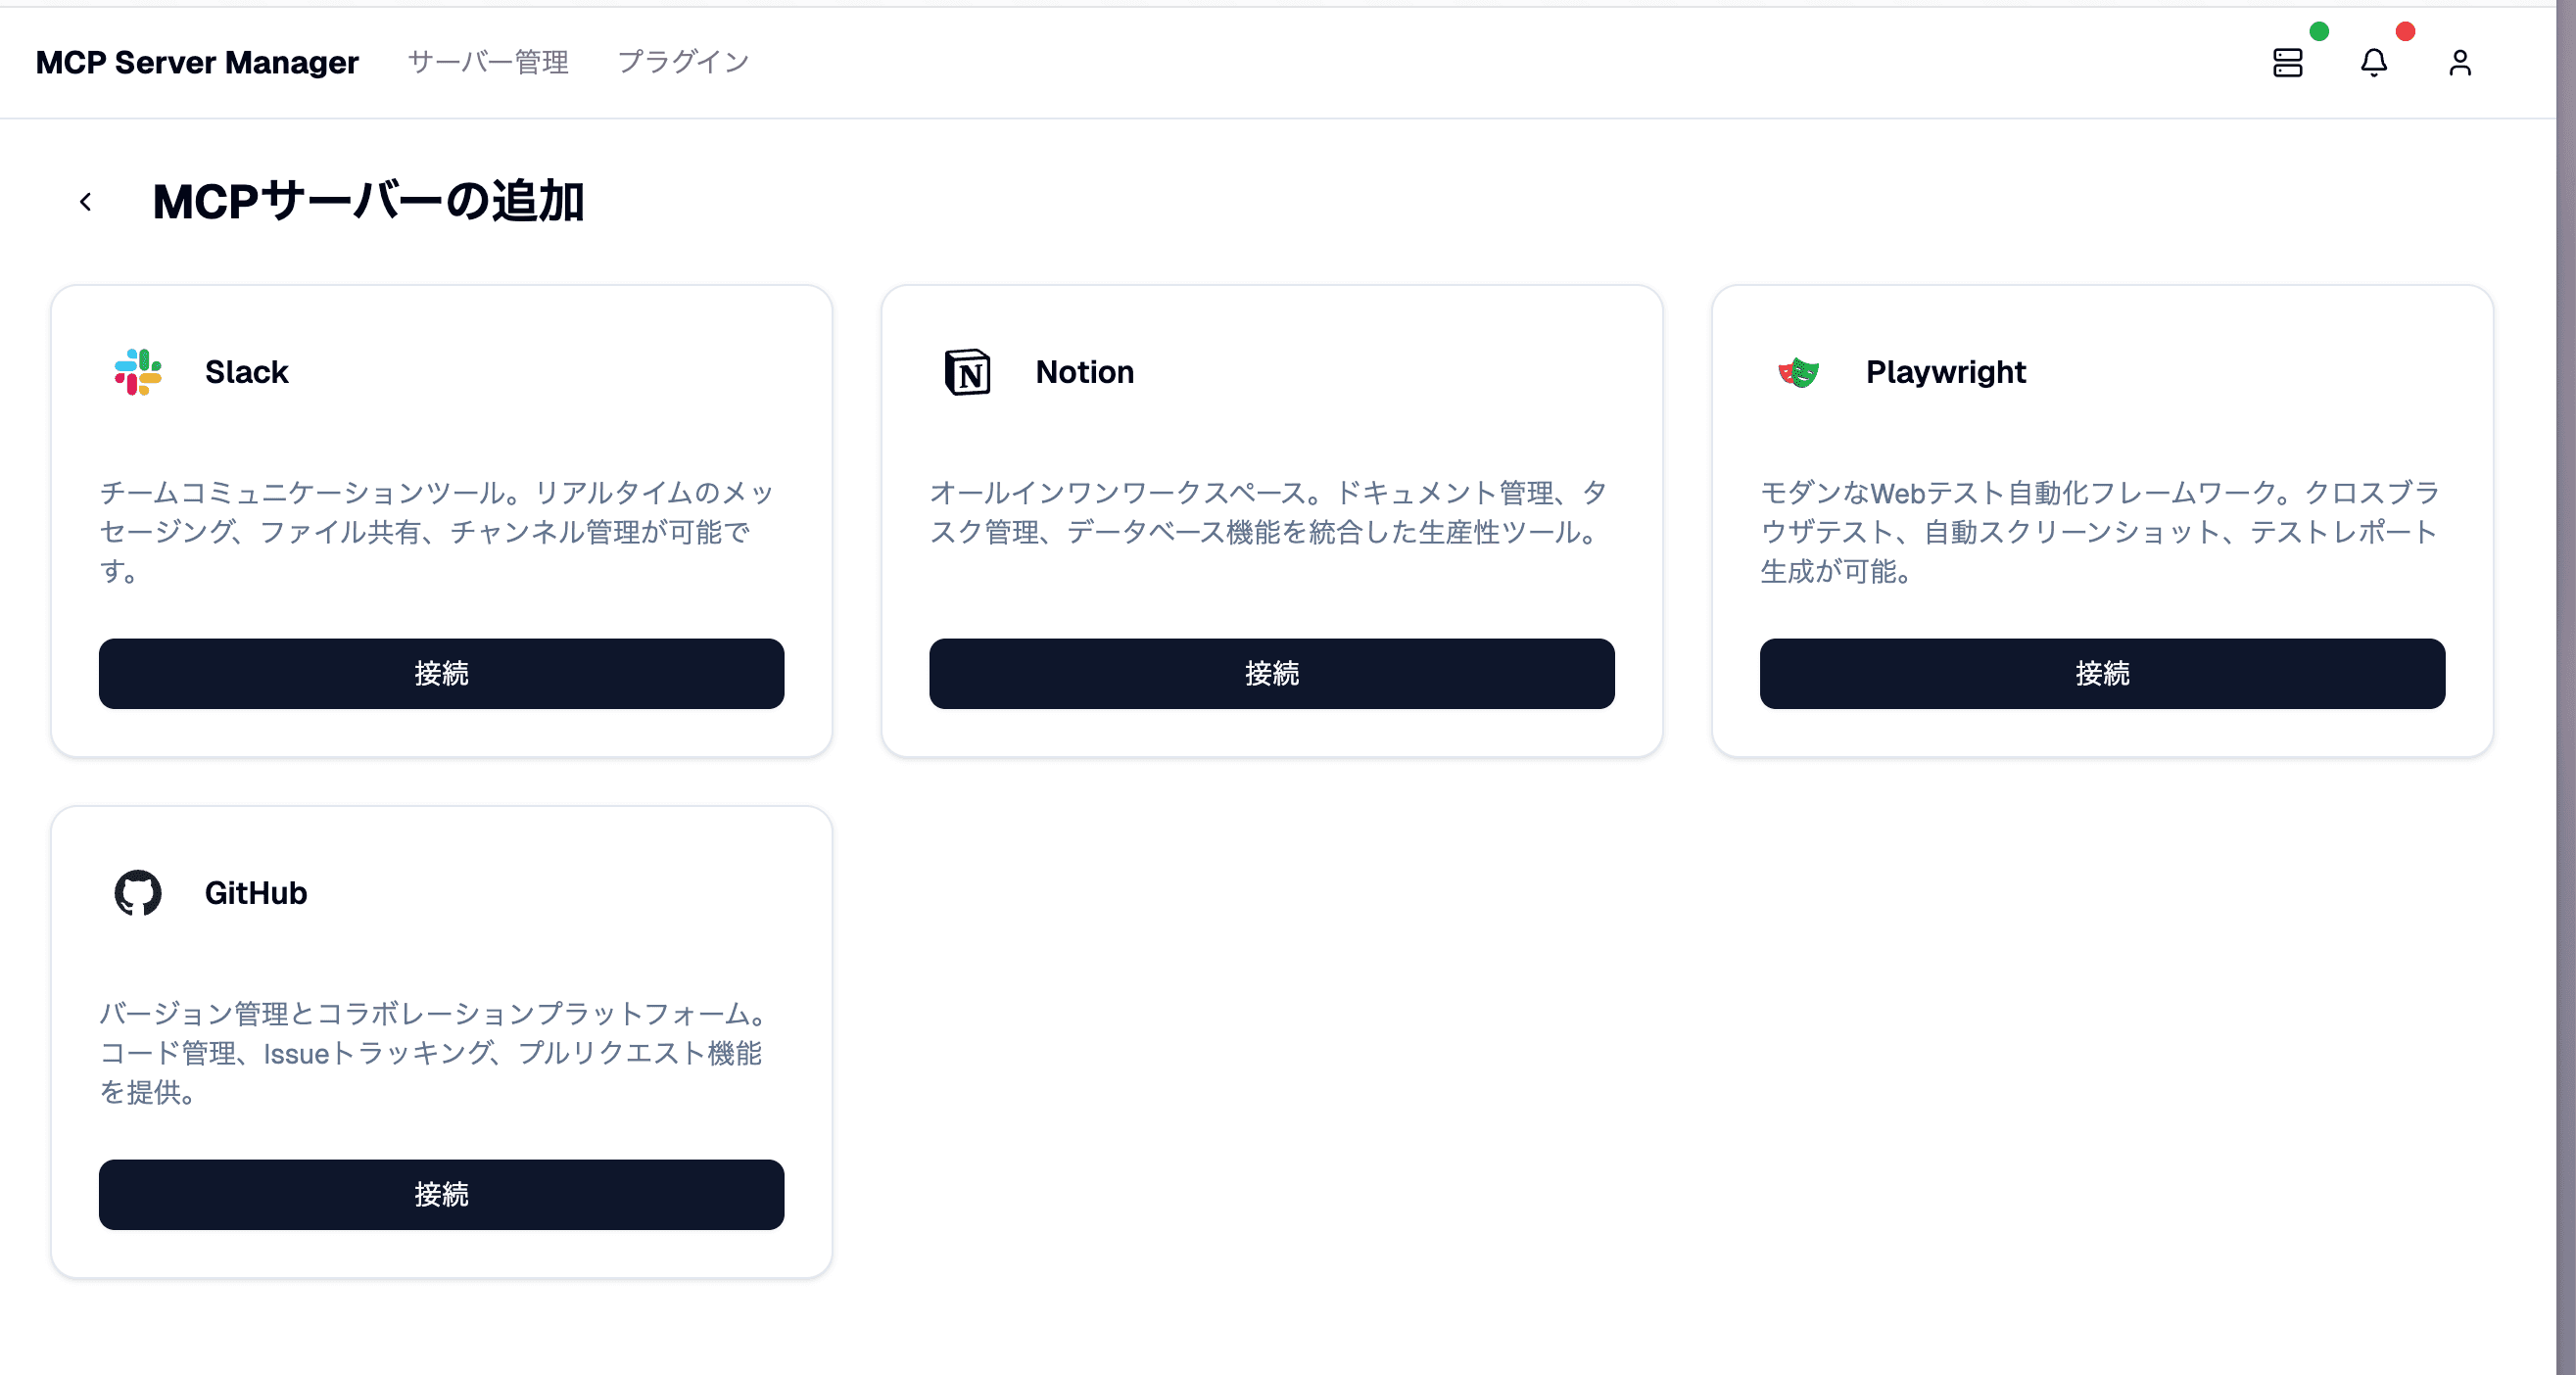
MCP管理ダッシュボード
専門MCPサーバーの統一管理
複数のMCPサーバーを一元管理し、AIエージェントに専門性を与える
- GitHub、Jira、Slack、AWS等のMCPサーバーを一元管理
- ワンクリックでクラウド上にMCPサーバー起動
- 各AIエージェントが専門ツールに安全アクセス
- Python/Node.js環境構築・メンテナンス不要
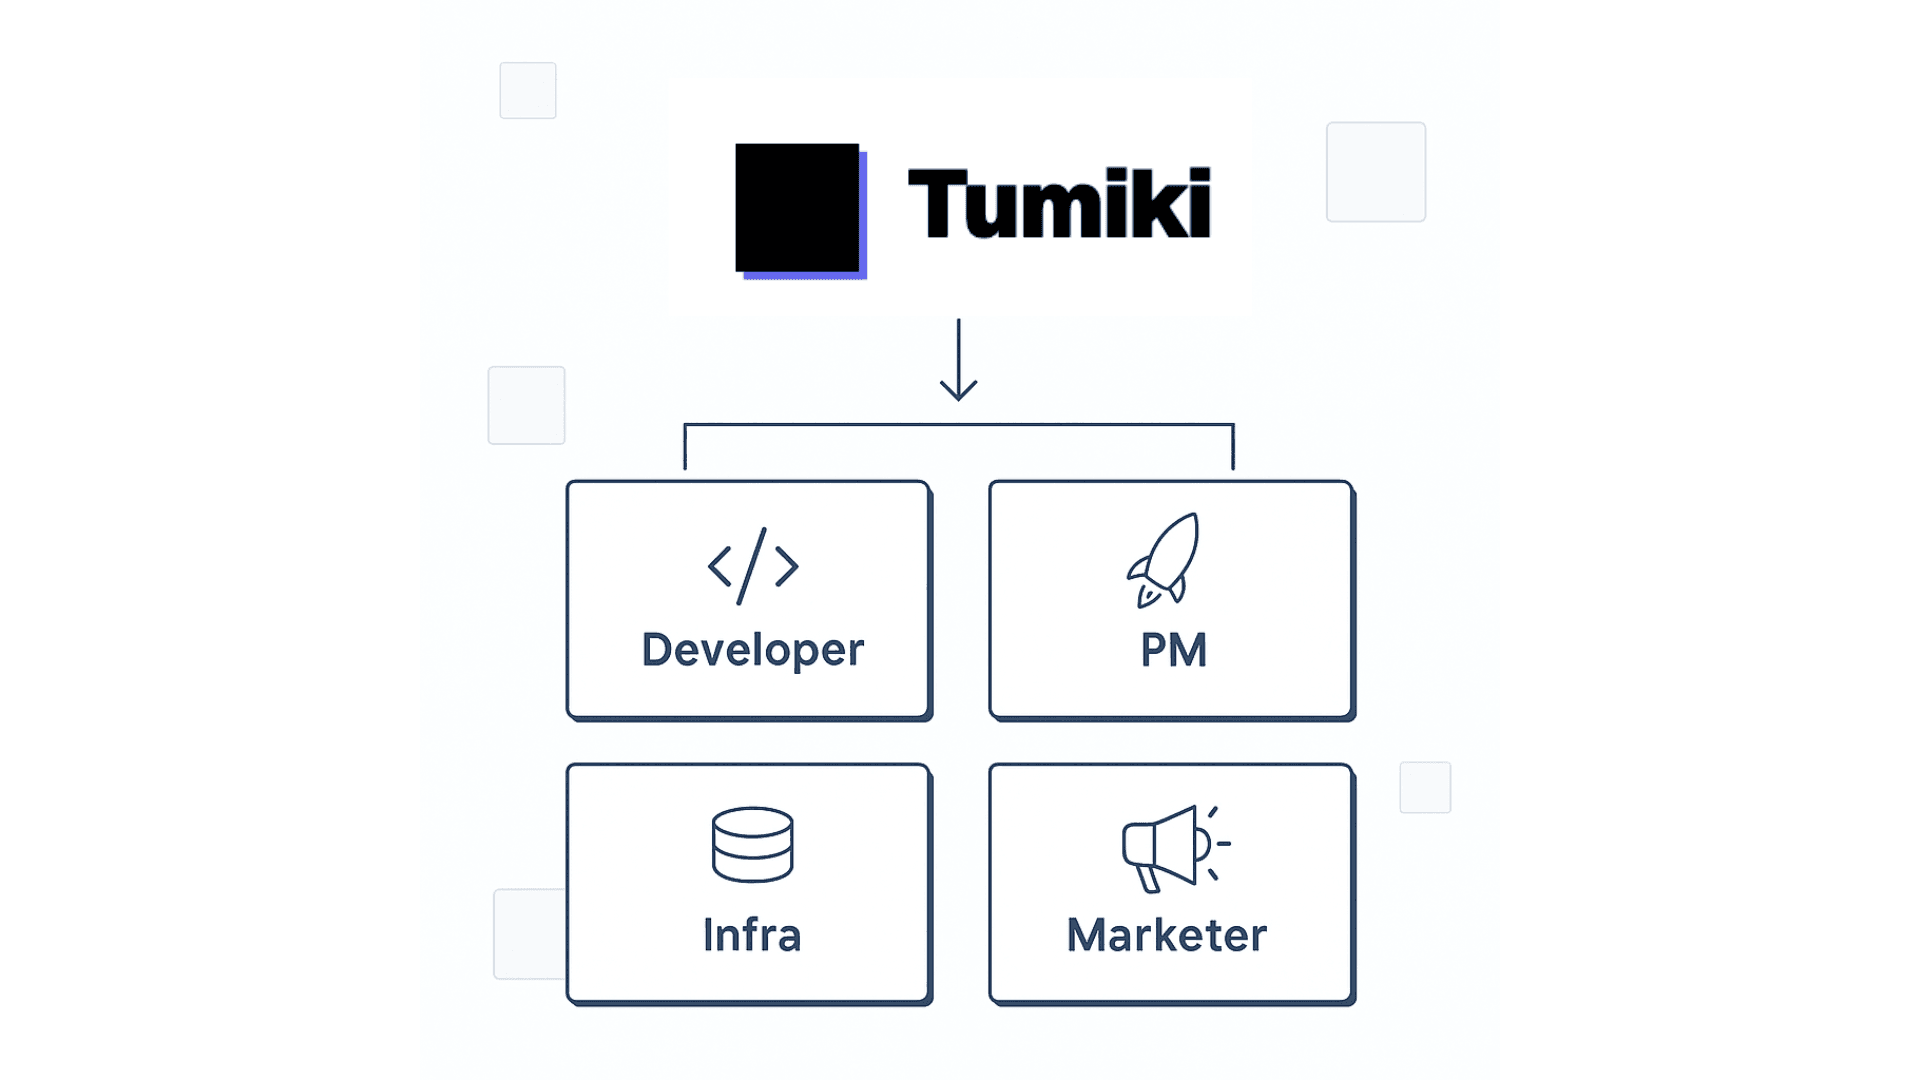
役割設定・権限管理画面
AIエージェントの役割分離・専門化
各AIエージェントに明確な役割と権限を設定
- PMエージェント:プロジェクト管理用MCP接続
- FEエージェント:Figma・React・Storybook用MCP
- BEエージェント:GitHub・DB・API用MCP
- Infraエージェント:AWS・Terraform・監視用MCP
- 各エージェントの接続先・権限を細かく制御
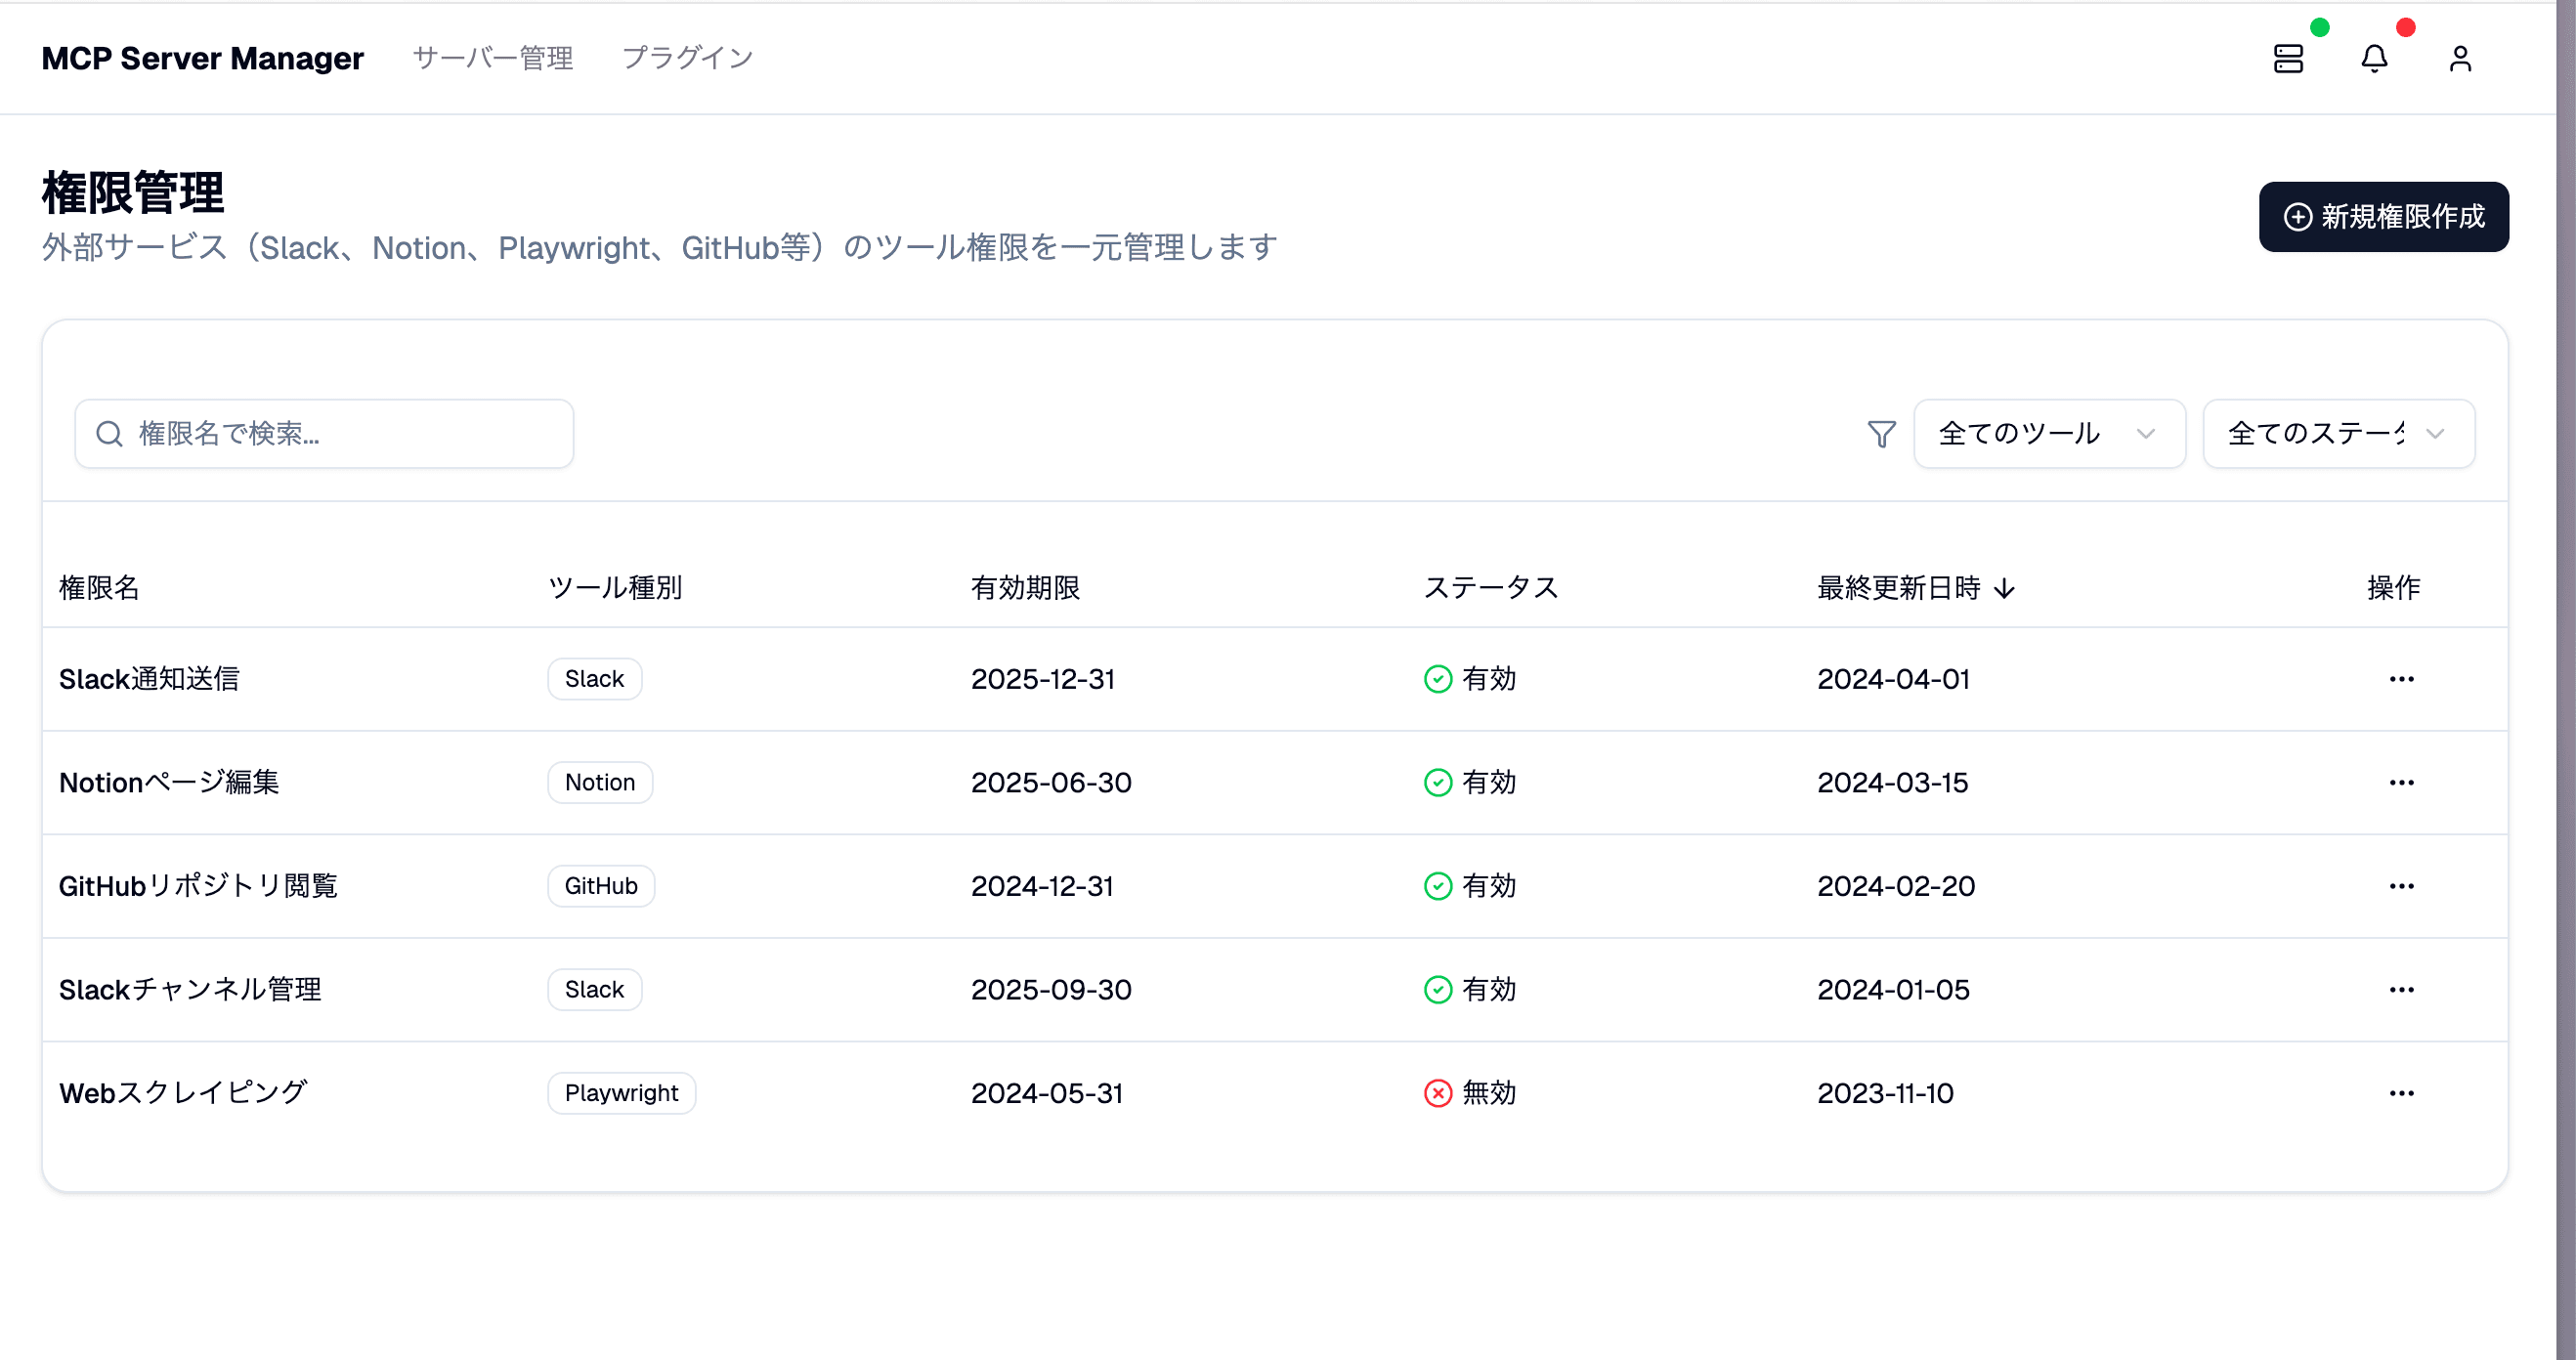
セキュリティ・監視画面
安全なチーム環境の提供
エンタープライズグレードのセキュリティでAIチームを管理
- エンタープライズグレードのセキュリティ管理
- AIエージェント間の安全なデータ共有
- 全アクセス・実行ログの記録・監査
- リアルタイム監視・緊急停止機能
- 社内セキュリティポリシーの自動適用
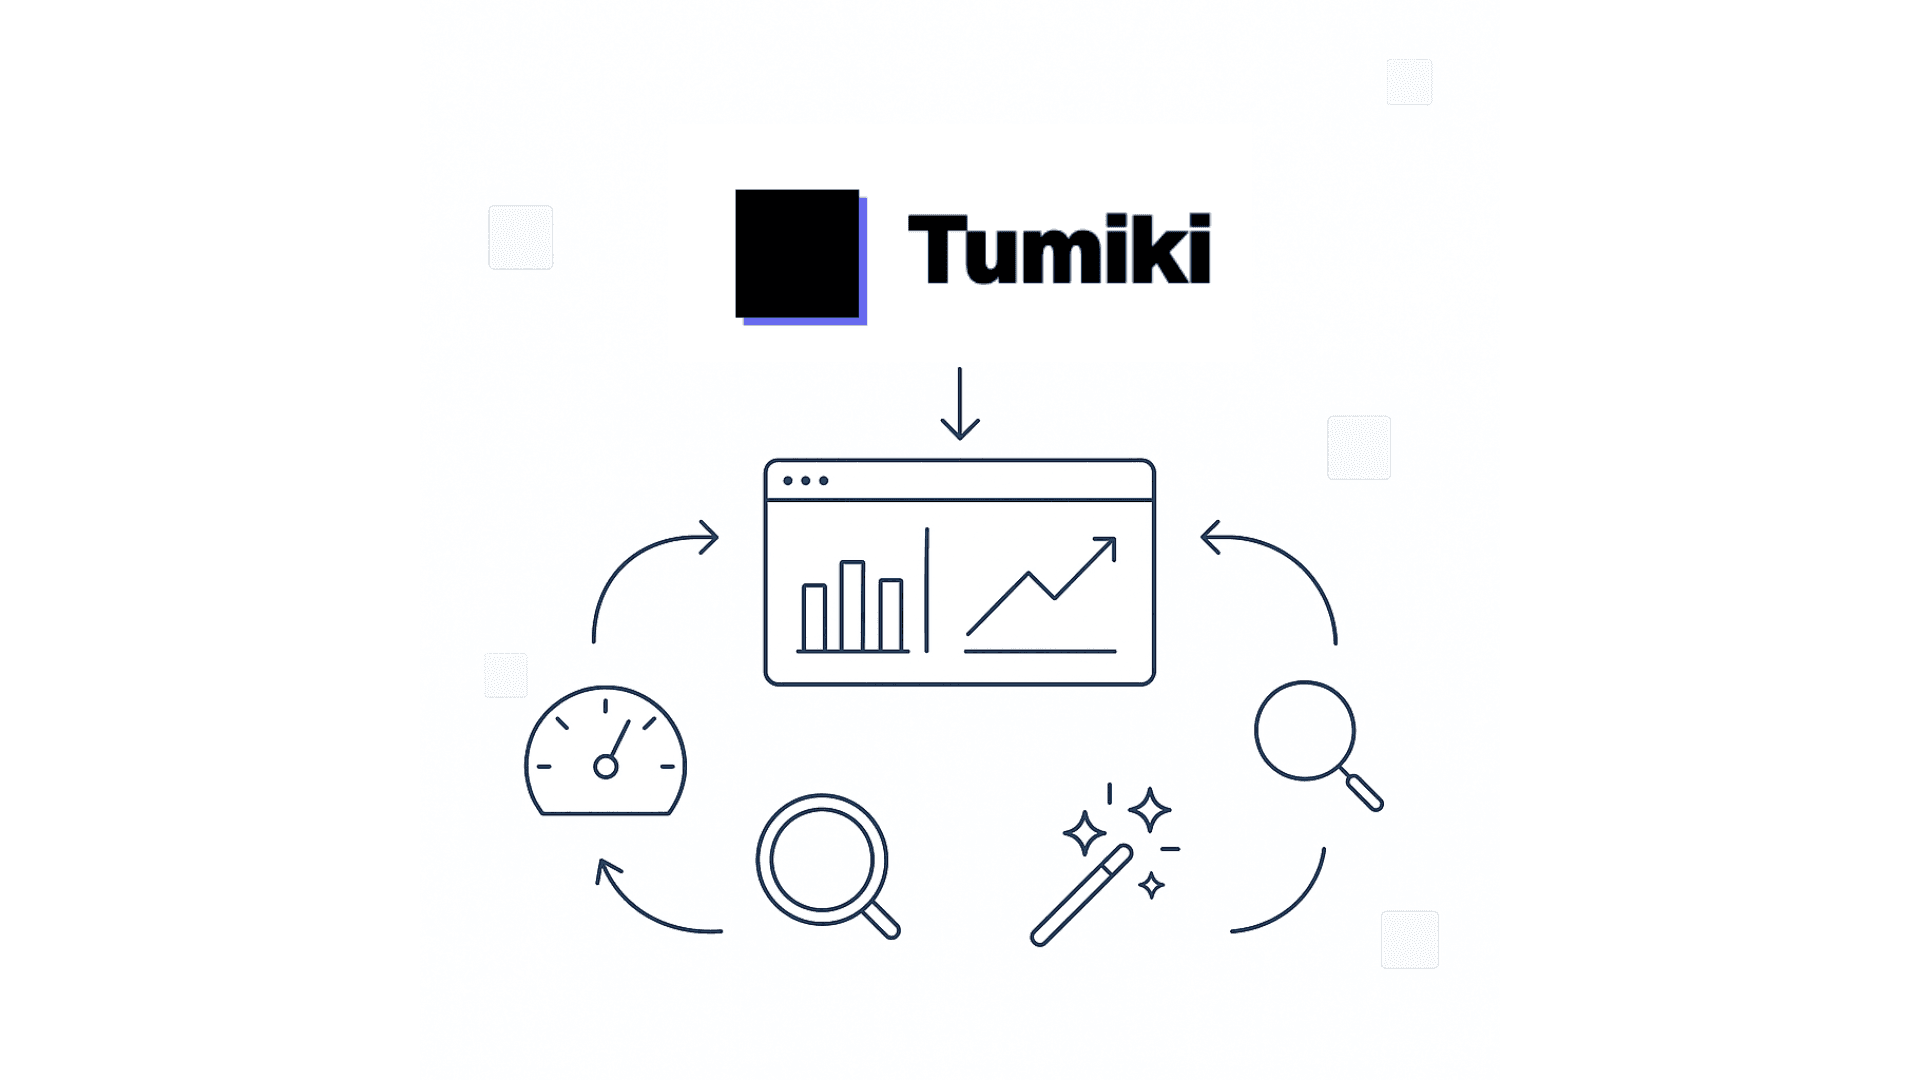
分析・最適化ダッシュボード
チーム活用の最適化支援
AIチームのパフォーマンスを継続的に改善
- AIエージェント活動状況の可視化
- 役割分担・連携効果の測定
- ボトルネック・改善点の特定
- 最適なMCP構成の提案・自動調整
- チーム生産性向上の継続サポート
Tumikiが実現するAIチーム環境
専門性
各AIが特定の役割に特化
連携
ツール間の自動連携
安全性
企業レベルのセキュリティ
実際のAIエージェントチーム構築例
あらゆる開発領域をカバーする具体的なAIチーム構成パターン
Web・モバイル開発
AI・ML・データ
インフラ・DevOps
セキュリティ・監査
エンタープライズ
ゲーム・API
Web開発チーム
フロントエンド・バックエンド・運用が連携する開発チーム
Tumiki MCP Manager設定
- GitHub MCP(コード管理)
- Figma MCP(デザイン連携)
- Vercel MCP(デプロイ・運用)
- Notion MCP(ドキュメント管理)
- Slack MCP(コミュニケーション)
各AIエージェントの専門化
- PMエージェント→ GitHub + Notion + Slackアクセス
- デザインエージェント→ Figma + Notionアクセス
- フロントエンドエージェント→ GitHub + Vercel + Slackアクセス
- バックエンドエージェント→ GitHub + DBアクセス
- 運用エージェント→ Vercel + 監視ツールアクセス
実現される協働
- PMがタスク分解→各エージェントに自動配布
- デザイン変更→フロントエージェントが自動反映
- バックエンドAPI更新→フロントが自動連携
- 全工程がSlackで自動報告・進捗共有
協働フロー例:
モバイルアプリ開発チーム
iOS・Android・クロスプラットフォーム開発
Tumiki MCP Manager設定
- GitHub MCP(ソースコード管理)
- App Store Connect MCP(iOS配布)
- Google Play Console MCP(Android配布)
- Firebase MCP(バックエンド・分析)
- TestFlight MCP(ベータテスト)
各AIエージェントの専門化
- iOSエージェント→ Swift/SwiftUI + App Store Connectアクセス
- Androidエージェント→ Kotlin/Jetpack Compose + Google Playアクセス
- クロスプラットフォームエージェント→ React Native/Flutter + 両OS対応アクセス
- バックエンドエージェント→ Firebase + Push通知アクセス
- QA・リリースエージェント→ TestFlight + 審査対応アクセス
実現される協働
- 各プラットフォーム並行開発→統一バックエンド連携
- 自動ビルド→TestFlight/内部テスト配布
- ストア審査→自動対応・リジェクト修正
- アプリ分析→Firebase Analytics自動レポート
協働フロー例:
AI/ML開発チーム
機械学習モデル開発・運用
Tumiki MCP Manager設定
- GitHub MCP(モデル・コード管理)
- MLflow MCP(実験管理・モデル管理)
- AWS SageMaker MCP(モデル訓練・デプロイ)
- Apache Airflow MCP(データパイプライン)
- Jupyter MCP(実験・分析環境)
各AIエージェントの専門化
- データエンジニアエージェント→ Airflow + データパイプライン構築アクセス
- 機械学習エンジニアエージェント→ MLflow + SageMaker + モデル開発アクセス
- MLOpsエージェント→ SageMaker + 本番デプロイ・監視アクセス
- フィーチャーエンジニアエージェント→ Jupyter + 特徴量設計・検証アクセス
- モニタリングエージェント→ CloudWatch + モデル性能監視アクセス
実現される協働
- データパイプライン→自動前処理・特徴量生成
- 実験管理→ハイパーパラメータ最適化
- モデル本番化→A/Bテスト・段階的デプロイ
- 継続監視→性能劣化検知・再訓練
協働フロー例:
SaaS・B2Bプロダクト開発チーム
エンタープライズ向けSaaS開発
Tumiki MCP Manager設定
- GitHub MCP(ソースコード管理)
- Stripe MCP(決済・サブスクリプション)
- Auth0 MCP(認証・SSO)
- Mixpanel MCP(ユーザー分析)
- Intercom MCP(カスタマーサポート)
各AIエージェントの専門化
- フロントエンドエージェント→ React/Vue + ダッシュボード開発アクセス
- バックエンドエージェント→ API + マルチテナント設計アクセス
- 認証・セキュリティエージェント→ Auth0 + SSO + 権限管理アクセス
- 決済・課金エージェント→ Stripe + サブスクリプションアクセス
- 分析・CSエージェント→ Mixpanel + Intercomアクセス
実現される協働
- マルチテナント基盤→セキュアな顧客分離
- SSO統合→エンタープライズ認証対応
- サブスクリプション→自動課金・アップグレード
- ユーザー分析→チャーン予測・改善提案
協働フロー例:
DevOps・CI/CD特化チーム
インフラ自動化・継続的デリバリー
Tumiki MCP Manager設定
- GitHub Actions MCP(CI/CDパイプライン)
- Docker Hub MCP(コンテナレジストリ)
- Kubernetes MCP(オーケストレーション)
- Terraform MCP(Infrastructure as Code)
- Prometheus MCP(監視・メトリクス)
各AIエージェントの専門化
- CI/CDエージェント→ GitHub Actions + パイプライン管理アクセス
- インフラエージェント→ Terraform + K8s + インフラ構築アクセス
- コンテナエージェント→ Docker + コンテナ最適化アクセス
- 監視エージェント→ Prometheus + Grafana + アラートアクセス
- セキュリティエージェント→ コンテナスキャン + 脆弱性対応アクセス
実現される協働
- Infrastructure as Code→自動インフラ構築
- CI/CDパイプライン→自動テスト・デプロイ
- コンテナ最適化→軽量・セキュアなイメージ
- 24/7監視→自動アラート・自己修復
協働フロー例:
セキュリティ特化開発チーム
セキュアコーディング・脆弱性対策
Tumiki MCP Manager設定
- GitHub MCP(セキュアコード管理)
- SonarQube MCP(コード品質・脆弱性分析)
- OWASP ZAP MCP(セキュリティテスト)
- Snyk MCP(依存関係脆弱性チェック)
- HashiCorp Vault MCP(シークレット管理)
各AIエージェントの専門化
- セキュアコーディングエージェント→ GitHub + SonarQubeアクセス
- 脆弱性分析エージェント→ OWASP ZAP + Snykアクセス
- ペネトレーションテストエージェント→ 侵入テスト + 脆弱性検証アクセス
- 暗号化・認証エージェント→ Vault + 暗号化実装アクセス
- コンプライアンスエージェント→ セキュリティ標準準拠 + 監査対応アクセス
実現される協働
- セキュア開発→コード品質チェック・脆弱性検出
- 自動ペネトレーションテスト→リアルタイム脅威検証
- シークレット管理→安全な鍵・認証情報管理
- コンプライアンス→SOC2・ISO27001準拠
協働フロー例:
あなたの業界・用途に合わせたAIチーム構成を提案
上記以外にも、フロントエンド特化・ゲーム開発・API開発など
あらゆる領域に対応可能。専門エンジニアが最適なMCP構成とエージェント設計をサポートします
Tumiki MCPコミュニティに参加しよう
開発者コミュニティで情報交換や最新情報をチェック

Discord コミュニティ
Tumiki MCP Community
MCPやAIエンジニアリングについて議論し、質問や知識を共有できるコミュニティです。開発者同士でつながり、最新の情報を入手しましょう。


X (Twitter) 公式アカウント
@Tumiki_MCP
最新のアップデート情報、技術ブログ、イベント告知などをリアルタイムでお届けします。フォローして最新情報をチェックしましょう。
コミュニティで一緒にAIエンジニアリングの未来を創造しましょう